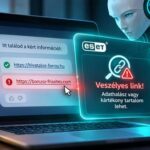
Az AI-asszisztensek válaszai sokszor meggyőzően hangzanak, de ez a bennük szereplő hivatkozások biztonságára nem garancia. Egy ajánlott link akár adathalász oldalra vagy kártékony tartalomhoz is vezethet. Erre a kockázatra reagál az ESET új védelmi megoldása.
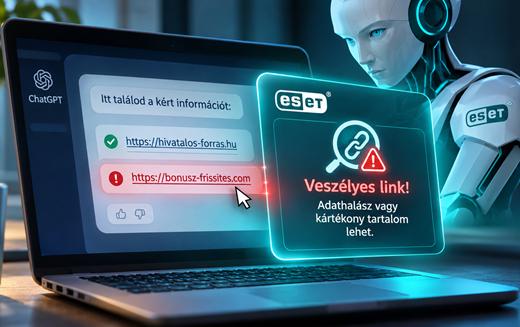
A kiberbiztonsági cég AI-beszélgetésvédelmi funkciója automatikusan ellenőrzi a nagy nyelvi modellek válaszaiban szereplő linkeket, és figyelmeztet, ha azok adathalász, kártékony vagy potenciálisan kéretlen tartalomhoz vezetnek. A védelem az AI által generált szkripteket is vizsgálja, segítve a felhasználókat abban, hogy ne futtassanak véletlenül veszélyes kódot az eszközeiken. A funkció jelenleg a ChatGPT-vel működik, később további nagy nyelvi modellek támogatása is várható.
Az ESET az önálló feladatvégzésre képes AI-ügynökök használatából eredő kockázatokra is felkészült. A rendszer az ügynökök által használt vagy letöltött fájlokat, a programszkripteket és a külső hivatkozásokat még futtatásuk előtt ellenőrzi, emellett a gyanússá váló működést is figyeli. Ez utóbbit akár egy kártékony kiegészítő vagy az AI-ügynököt manipuláló utasítás is kiválthatja.
A cég egy ingyenes online AI Skills Ellenőrzőt is elérhetővé tett, amellyel az AI-eszközökhöz készült kiegészítők biztonsága vizsgálható. Az ESET bejelentése szerint az AI-ügynökök védelme és viselkedéselemzése helyben, a felhasználó eszközén működik, az ellenőrzéshez nem kell az adatokat a felhőbe feltölteni.