A hackerek már nemcsak számítógépes rendszereket, vállalati adatbázisokat és online szolgáltatásokat támadnak, hanem a mobilhálózatok működését is képesek befolyásolni. A hálózat manipulálása akár célzott csalások, adatlopás és pénzszerzés eszköze is lehet. Egy Magyarországon felderített, hamis mobil-bázisállomással végrehajtott támadás jól mutatja, milyen új kockázatokkal kell szembenézniük a távközlési szolgáltatóknak.
A mobilhálózatok elleni szándékos beavatkozások persze nem teljesen új keletűek. A mobilszolgáltatók és a hírközlési hatóság már évekkel ezelőtt is találkozott olyan eszközökkel, amelyekkel bűnözők vagy éppen jó szándékú, de a technikai következményekkel nem számoló felhasználók zavarták a rádiós kommunikációt. A mostani magyarországi eset azonban újabb szintet jelent: a hálózat manipulálása ezúttal egy szervezett csalás technikai eszköze volt.
Saját mobilhálózatot vitt az autójában
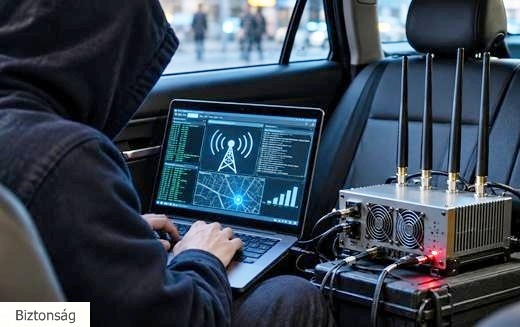
A Nemzeti Média- és Hírközlési Hatóság (NMHH), a Yettel Magyarország és a Nemzeti Nyomozó Iroda (NNI) által ismertetett ügyben egy férfi mozgó gépkocsiból működtetett hamis mobil-bázisállomást. A berendezés rendőrségi értesítésnek álcázott, adathalász SMS-eket juttatott el a közelében tartózkodó mobiltelefonokra.
A történet július közepén kezdődött, amikor az egyik hazai mobilszolgáltató(Yettel) olyan hálózati rendellenességeket észlelt, amelyek térben folyamatosan változtak, és nem lehetett őket hagyományos műszaki hibára visszavezetni. Eközben több előfizető is jelezte, hogy a rendőrség nevében kapott SMS-t, amely közlekedési jogsértésre hivatkozva fizetésre szólította fel.
Az üzenetben a „RENDORSEG” feladó szerepelt, a szöveg pedig azt állította, hogy a címzett járművével közlekedési szabálysértést követtek el Budapesten. A részletek megtekintéséhez és az ügy rendezéséhez egy internetes hivatkozásra kellett kattintani. A link azonban nem a rendőrség hivatalos ügyintézési felületére vezetett.
A szolgáltatói hálózati adatok, az ügyfélbejelentések, valamint az SMS-ek érkezési helyének és idejének elemzése után a szakemberek arra jutottak, hogy a rendellenességek hátterében egy hamis bázisállomás állhat.
A rádiófrekvenciás jel forrásának bemérésébe az NNI több szakmai partnert is bevont. A mérésekből kiderült, hogy a berendezést egy mozgó autóban működtetik. A hatóságok végül július 22-én, a jármű útját követve, Pécsen fogták el a 27 éves kínai sofőrt. Az autó hátsó ülésén megtalálták és lefoglalták a hamis mobil-bázisállomás működtetésére alkalmas rádiótechnikai berendezést.
A szolgáltató adatai szerint július 13. és 22. között összesen 88 235, a hamis bázisállomáshoz kapcsolódó hálózati eseményt észleltek. Ez nem az érintett előfizetők vagy a sértettek száma: egy készülék ugyanis többször is megjelenhetett a mérésekben. A nyomozás kilenc olyan sértettet azonosított, akiknek összesen 4,8 millió forint kárt okozott a csaló.
Hamis bázisállomás, valódi hálózati zavar
A támadáshoz használt technológia neve SMS Blaster, a berendezés pedig úgynevezett Fake eNB, vagyis hamis bázisállomás. Lényege, hogy a készülék valódi mobilhálózati állomásnak adja ki magát, és megtévesztő rádiójelet sugároz.
A közelében lévő telefonok ennek hatására rövid időre leválhatnak a szolgáltató valódi hálózatáról, és a hamis állomáshoz kapcsolódhatnak. Ebben az időszakban a szolgáltatói elérésük megszakadhat vagy korlátozottá válhat, miközben a támadó a saját berendezésén keresztül juttathatja el hozzájuk a csaló üzeneteket.
A módszer tehát egyszerre alkalmas a felhasználók megtévesztésére és az elektronikus hírközlési hálózat rendeltetésszerű működésének akadályozására. A mobiltelefon tulajdonosa ráadásul nem feltétlenül érzékeli, hogy készüléke egy hamis bázisállomáshoz kapcsolódott.
A mostani ügy azért is figyelemre méltó, mert a csaló nem egyszerűen tömeges SMS-küldésre alkalmas internetes szolgáltatást használt, hanem a mobilkommunikáció rádiós infrastruktúrájába avatkozott be. Ez már a hálózati hackelés egy egészen más szintje.
A GSM-blokkolóktól a hamis bázisállomásokig
A mobilhálózatok zavarása korábban is része volt a bűnözők eszköztárának. A Telenor – a Yettel elődcége – szakemberei már több mint egy évtizede találkoztak olyan esetekkel, amikor GSM-blokkolóval próbálták megakadályozni a mobilkommunikációt.
Az akkori tudósításom szerint a GSM-blokkolókat azokban az időkben elsősorban autótolvajok használták. A bűnözők lakótelepeken, a kiszemelt járművek közelében zavarták a mobilhálózat egy részét, így könnyebben hozzáférhettek a rádiófrekvenciás riasztóval védett autókhoz.
A szolgáltatók a hálózati felügyeleti rendszereiken keresztül érzékelték, ha egy-egy cellában szokatlan kommunikációs zavar jelentkezett. Az eseteket jelezték a hatóságnak, amelynek szakemberei sokszor közvetlenül az autótolvajok környezetében találták meg a blokkolókat. A módszer végül azért veszített népszerűségéből, mert a bűnözők számára túl nagy lebukási kockázatot jelentett.
A GSM-blokkolók után más típusú eszközök kerültek előtérbe. A Digitrendi 2024-ben Vári Pétert, az NMHH akkori főigazgató-helyettesét kérdezte arról, milyen újabb berendezések okozhatnak zavart a hírközlési hálózatokban.
A szakember akkor a mobil jelismétlőket, közkeletű nevükön repeatereket emelte ki. Ezeket sokszor olyan magánszemélyek vagy kisebb vállalkozások vásárolják meg, amelyek saját épületükben szeretnék javítani a gyenge mobil-lefedettséget. A nem megfelelően telepített vagy engedély nélkül használt berendezések azonban mások számára is zavaró rádiófrekvenciás környezetet teremthetnek.
Vári Péter arra is felhívta a figyelmet, hogy a lefedettségi problémákkal először a szolgáltatóhoz érdemes fordulni, nem pedig saját jelismétlőt vásárolni. A házilagos telepítés ugyanis Magyarországon nem megengedett, és az eszköz mások mobilkommunikációját is akadályozhatja.
A két korábbi történet és a mostani SMS Blaster-eset között fontos különbség van. A GSM-blokkoló a kommunikáció megszakítására szolgált, az illegális jelismétlő elsősorban nem megfelelő működésével okozhat zavart, a hamis bázisállomás viszont már közvetlenül a felhasználók megtévesztésére és a csalás végrehajtására használható.
A mobilhálózat is célpontja ma már a kiberbűnözésnek
A mostani magyarországi eset jól mutatja, hogy a digitális bűnözés már nem áll meg a számítógépes rendszereknél és az online felületeknél. A távközlési hálózatok működésének befolyásolása is lehet a pénzszerzés egyik eszköze.
A hálózati hackerek célja ugyanakkor nem feltétlenül mindig azonos. A rádiós kommunikáció megzavarása, a hamis bázisállomások működtetése, a szolgáltatói rendszerek elleni jogosulatlan behatolás vagy a hálózati infrastruktúra megfigyelési célú kihasználása különböző technikai módszereket és eltérő motivációkat takarhat. Közös bennük, hogy a távközlési infrastruktúra már nem csupán a támadások közvetítő közege, hanem önálló célpontja is lehet.
A szolgáltatók számára ezért különösen fontos a hálózati anomáliák folyamatos figyelése, a szokatlan rádiófrekvenciás jelenségek felismerése és a hatóságokkal való együttműködés. A magyar ügyben is a szolgáltatói adatok és a hatósági mérések összevetése vezetett el a mozgó hamis bázisállomás felderítéséhez.
A felhasználóknak pedig érdemes észben tartaniuk: a rendőrség soha nem küld SMS-ben közlekedési bírságra vonatkozó fizetési felszólítást, és nem kér ilyen módon személyes vagy bankkártyaadatokat. Az ilyen üzenetekben szereplő hivatkozásokra soha nem szabad kattintani.